كيف تنشئ موقعًا مؤسسيًا لشركتك: دليل خطوة بخطوة لعام 2026
كل ما تحتاج معرفته قبل إنشاء موقع مؤسسي: من تحديد الأهداف واختيار الوكالة إلى تجهيز المحتوى والصيانة بعد الإطلاق.
اقرأ المزيد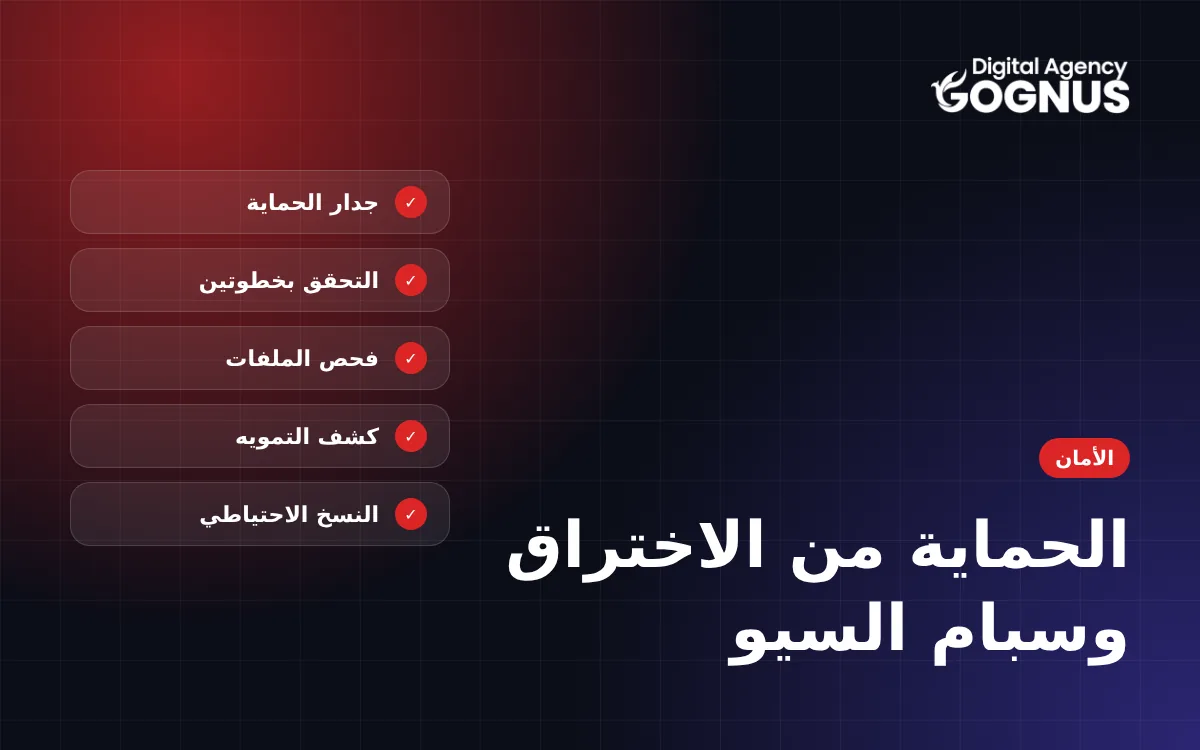
تخيّل أنك بحثت ذات صباح عن اسم شركتك في Google فرأيت تحت عنوان موقعك صفحات للمراهنات أو القمار أو منتجات لا علاقة لها بك. هذه من أكثر نتائج الاختراق شيوعًا وضررًا: سبام السيو. في هذا المقال نشرح كيف تعمل هذه الهجمات، وكيف تكتشفها، وكيف تمنعها بشكل دائم.
يتسلل المهاجمون إلى المواقع التي فيها ثغرات أمنية، ويستغلون سمعتها في محركات البحث لأغراضهم. ومن أكثر الأساليب شيوعًا:
site:sharikatuk.com في Google| الإجراء | لماذا هو مهم؟ |
|---|---|
| ووردبريس والقالب والإضافات محدّثة | معظم الهجمات تستغل ثغرات معروفة |
| إضافات قليلة وموثوقة | كل إضافة نقطة هجوم إضافية |
| كلمة مرور قوية + تحقق بخطوتين | لا تكفي كلمة المرور المسروقة وحدها |
| تقييد محاولات الدخول الخاطئة | يوقف هجمات التخمين |
| منع PHP في مجلد الرفع | يمنع تشغيل ملفات الأبواب الخلفية |
| مراقبة سلامة الملفات | تكشف فورًا الملفات المعدّلة والمضافة |
| فحص ما يراه Googlebot | يكشف التمويه مبكرًا |
| نسخ احتياطية منتظمة خارج الخادم | عودة سريعة في أسوأ الاحتمالات |
في المواقع التي نسلّمها تُثبَّت بشكل قياسي: جدار حماية، وفحص سلامة الملفات والنواة، وفحص سبام السيو والتمويه (عرض صفحة مختلفة على Google)، والتحقق بخطوتين، وتقييد الدخول، وسجل النشاط، وتنبيهات فورية عبر البريد وTelegram عند أي حالة مريبة. لا يمكن لأي نظام أن يعد بحماية مئة بالمئة، لكن الاكتشاف المبكر يقلل الضرر إلى أدنى حد.
من أكثر العلامات شيوعًا: ظهور صفحات مراهنات أو منتجات لا علاقة لها بك في Google تحت عنوان موقعك، وتحذير أمني في Search Console، وحسابات مديرين لا تعرفها، وتوجيه الزوار إلى مواقع أخرى، وتباطؤ الموقع.
بعد إزالة صفحات السبام وتأمين الموقع وطلب المراجعة عبر Search Console قد يتعافى الظهور مع الوقت، لكن المدة والنتيجة تختلفان من موقع لآخر ولا يمكن ضمانهما.
ليس وحده. فالحماية تتحقق باجتماع البرمجيات المحدّثة، والإضافات القليلة الموثوقة، وكلمات المرور القوية مع التحقق بخطوتين، والنسخ الاحتياطي المنتظم، ومراقبة سلامة الملفات، والقواعد على مستوى الخادم.
لأمان موقعك وصيانته، اطّلع على خدمة الاستضافة والصيانة والدعم الفني أو راسلنا.
ملاحظات ميدانية من فريقنا الذي يبني المواقع المؤسسية ولوحات التحكم المخصصة وحلول ووردبريس.
راجع النطاق وآلية العمل وما هو مشمول، أو اطلب عرض سعر مجانيًا خلال دقيقتين.
كل ما تحتاج معرفته قبل إنشاء موقع مؤسسي: من تحديد الأهداف واختيار الوكالة إلى تجهيز المحتوى والصيانة بعد الإطلاق.
اقرأ المزيد
لماذا يختلف عرضا سعر لموقع مؤسسي اختلافًا كبيرًا؟ نشرح العوامل العشرة التي تحدد السعر وكيف تقارن العروض بشكل صحيح.
اقرأ المزيد
ما الذي تشترك فيه المواقع المؤسسية التي تكسب ثقة الزوار وتحوّلهم إلى عملاء: قائمة تحقق من 12 بندًا.
اقرأ المزيد